紺屋の白袴
 オフィス代表
(2026.09.17 No.222)
9月9日にデジタル庁は「今後のデジタル人材育成政策に関する検討会(第1回)」を開催しました。
https://www.digital.go.jp/councils/digital-talent-development-policy/ff566760-278e-47da-8454-b25c40912fcb
●基本法と重点計画
2021年「デジタル社会形成基本法」によってデジタル庁が設置されるとともに、「デジタル社会の実現に向けた重点計画」を毎年度策定してきました。
今年(2026年)7月21日に閣議決定された重点計画では、基本法に沿って次の8項目の目標が掲げられています。
(1)国の AX/DX 基盤の高度化・強靱化
(2)自治体の AX/DX 基盤の高度化・強靱化
(3)国民の暮らしの AX/DX 推進(安全で便利な地域の暮らし)
(4)AX/DX の徹底的推進による経済成長の加速
(5)サイバーセキュリティの確保
(6)デジタル人材の確保・育成
(7)デジタル・AI への受容性の向上
(8)デジタル行政の推進体制整備
今回の検討会はこのうち(6)デジタル人材の確保・育成の項目に関するものです。
●実績
これまでの人材育成の実績については資料[1]にまとめられています。
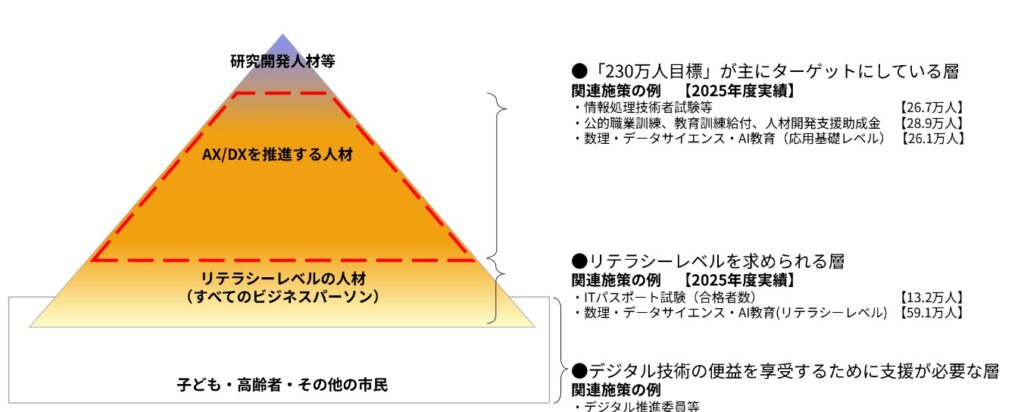
2022年度~26年度末までの5年間で230万人の人材育成を目標としていました。
しかし現実は2025年度までにすでに244万人の育成がおこなわれ、1年前倒しで目標達成しています。
人数が多いものとしては、厚生労働省のデジタル分野の職業訓練者、文部科学省のデータサイエンス関連教育の受講者、経済産業省の情報処理技術者試験合格者数などです。
下図で示すように、この230万人育成という目標は”AX/DXを推進する人材”(赤枠)というボリュームゾーンの育成を指しています。
この結果を見るとデジタル人材育成は計画以上にうまく進んでいると評価されるでしょう。
●必要な人材の層
しかし企業側のDX人材に対する見方は一様ではないようです。
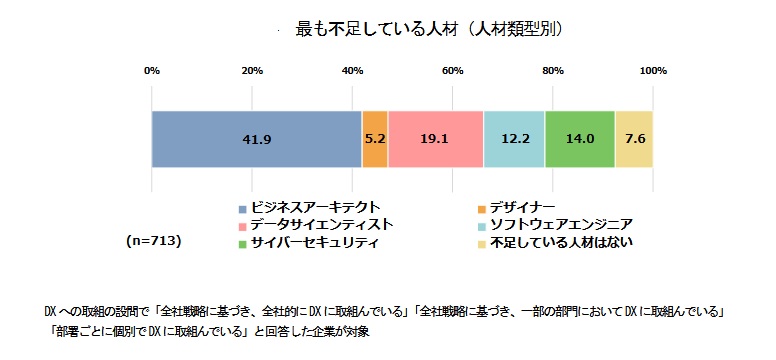
情報処理振興機構(IPA)の調査[2]では、
”ビジネスアーキテクトの層が最も不足している”
という結果でした(713社の回答)。
ビジネスアーキテクトは従来から”上流システムエンジニア”と呼ばれていて、クライアントが抱えている課題を的確に分析して、妥当な条件のもとで解決策を立てるという高い能力が求められます。
●デジタルスキル標準(DSS)
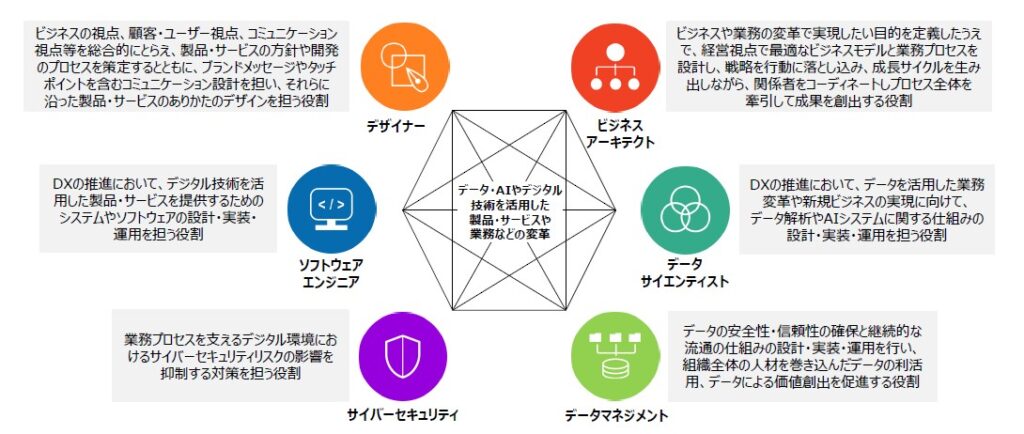
経済産業省はDXの実現に向けて個人が身につけるべきスキルの学習指針及び企業の人材育成・確保の指針として、2022年に「デジタルスキル標準(DSS)」第1版を発表しました。
以来、わが国のITエンジニアが挑戦している「情報処理技術者試験」はこのDSSの体系に沿って実施されています。
今年2026年4月に大幅な改訂がおこなわれ、DSS ver2.0[3]となりました。
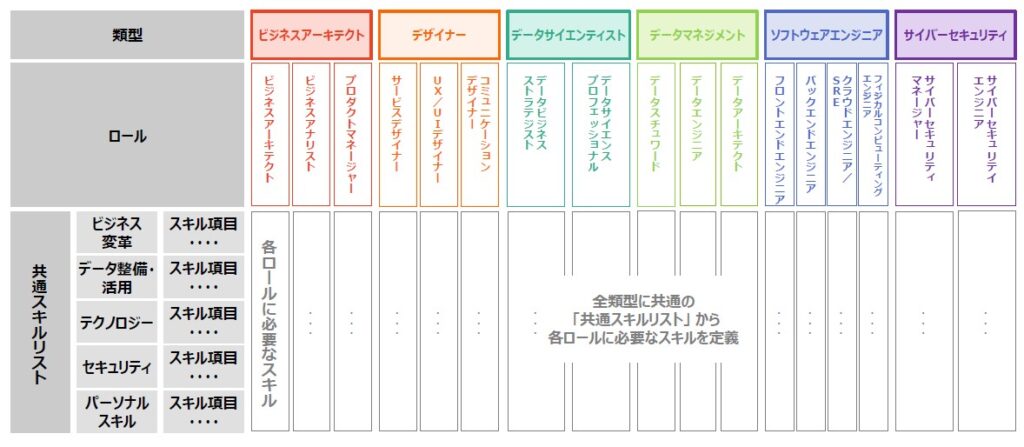
DSSの体系は巨大で、下図のように「類型」、「ロール」、「スキル」といった分類でマトリックス状に表現されています(図2、図3参照)。
●検討会で何を議論するのか
検討会に期待されているテーマは次の通りです。
・求められるデジタル人材像の再確認・再定義
・スキルセットの見直しとそれを踏まえた人材の育成
・スキルの可視化等、デジタル人材が活躍できる社会的土壌、
・「230 万人目標」での取組みの振返りと次の目標の在り方、等
公開資料には今後の日程は明記されていませんが、”2027年度以降の政府目標及び取組方針等を取りまとめること”を目標としていますので、年度内に何らかの結論が出ることが期待されているのでしょう。
●不安な将来
DSSに沿ってどんどんデジタル人材を育成する方針は当面、妥当だろうと考えます。
それは上のデジタルスキル標準のマトリックスをコツコツと埋めていく形になります。
特に上に書いた”ビジネスアーキテクト”のような高い能力を持つ人材は短期には多くを育成できません。
しかし”育成される”側に立つと、その教育によって自己の収入や地位の向上に役立つかどうか、さらに仕事の将来性を気にかけます。
時間をかけてスキル標準をクリアした頃には、AIに仕事が代替される可能性があるとなれば、やる気もなくなるものです。
筆者は、AIの驚異的な進化が従来の仕組みや考え方に対して”破壊的”なインパクトを与えるものと見ています。
地道にデジタル職人を育成するスキル標準表は技術進歩の速さに追随してゆけるのでしょうか。
それは単にスキル標準表の更新に限らず、IT分野が人材を必要としなくなる可能性も含んでいます。
「余剰と不足」(2026年2月26日)に書いたように、これまでも”○○人材が足りない”と何度も騒いできた政府の施策を、世間は冷やかに見ているのではないでしょうか。
●紺屋の白袴
このデジタル人材育成に関係する、うってつけの話題にちょうど遭遇しました。
9月11日に他でもないデジタル庁で約24.6万件の「個人情報漏洩」が発生したことの公表です[4]。
今年6月に、保守運用担当者のアカウントを利用してサーバ上の大量のファイルへの不正アクセスが行われたとのことです。
ネットワークシステムに脆弱性(中レベル)が見つかっていて、デジタル庁でもこの脆弱性に対して早めに対応を進めていましたが、間に合わず悪用されて不正アクセスが行われたもようです。
今回、問題を生じたガバメントソリューションサービス(GSS)は政府職員のための共通標準業務実施環境で、”ゼロトラストアーキテクチャ※”を採用していることがうたわれていました。
※境界の内部が侵害されることを想定して、情報システムおよびサービスのアクセス制御を行う考え方。
元来、セキュリティにおいて100%完璧であることは不可能なので、今回の情報漏洩はことさら強く非難される事案ではないと筆者は思っています。
しかし、保守運用担当者のアカウントが利用された、既知の脆弱性対策が間に合っていなかった、という発表[5]を見ると、それほど高度な侵入テクニックが使われたわけでもなさそうです。
政府のデジタル化の総本山で、このレベルでの情報漏洩が発生したというのは、いささかかっこうが悪い話です。■
[1] 今後のデジタル人材育成政策に関する検討会(第1回)(2026年9月9日)資料2 これまでのデジタル人材育成の目標について https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/ff566760-278e-47da-8454-b25c40912fcb/c1b8c86e/20260909_council_digital-talent-development-policy_documents_02.pdf
[2] DX動向2024 https://www.ipa.go.jp/digital/chousa/dx-trend/eid2eo0000002cs5-att/dx-trend-2024.pdf
[3] デジタルスキル標準ver.2.0(2026年4月) https://www.meti.go.jp/policy/it_policy/jinzai/skill_standard/img/digitalskillstandardver.2.0.pdf
[4] ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について(2026年9月11日) https://www.digital.go.jp/news/2026-0911-01
[5] 同上Q&A https://www.digital.go.jp/press/5fc99139-a4e2-4b7b-8b0c-d475e926143f
Follow me!